Consultor de ciberseguridad · Yakarta
La seguridad es un hábito, no una barrera.
Ayudo a los equipos a mantener el software seguro sin dejar de avanzar. La buena seguridad es silenciosa. Vive en cómo trabaja la gente, no en un control al final.
- 15+años construyendo y protegiendo software
- 4charlas públicas desde 2023
- 2023Mejor consultor de preventa del Sudeste Asiático, OpenText
¿Quién es usted?
Un desarrollador que se hizo consultor de seguridad y nunca olvidó la primera parte. Escribí módulos de Oracle en 2010, construí en 2011 una plataforma de inscripción para carreras que sigo operando hoy, y pasé la mayor parte de los años siguientes dentro de operadores de telecomunicaciones, ministerios y empresas de Indonesia y Japón, ayudándoles a proteger lo que construyen.
Vivo en Yakarta. Trabajo en indonesio e inglés. Hoy dirijo la parte técnica de la venta de seguridad para el Sudeste Asiático en OpenText, y acepto trabajo independiente cuando el problema es interesante.
¿En qué cree?
En que la seguridad es un hábito. De ahí se siguen cuatro cosas.
¿Qué haría por mí?
Normalmente una de cuatro cosas, y a menudo dos a la vez. Le digo pronto cuál necesita, y si me necesita a mí.
- Hacer segura la entrega
- Seguridad integrada en el pipeline: modelado de amenazas, análisis de código y dependencias, controles de secretos y políticas, con un referente de seguridad en cada equipo. La industria lo llama DevSecOps y seguridad de aplicaciones.
- Proteger los datos
- Encontrar los datos sensibles, clasificarlos, cifrarlos y proteger las copias de prueba. Alineado con la ley de protección de datos de Indonesia (UU PDP) y las de sus vecinos.
- Vigilar y responder
- Registros, detección y respuesta automática, para ver los ataques conocidos mientras ocurren. Hojas de ruta de SOC para telecomunicaciones y empresas.
- Decidir quién entra
- Inicio de sesión único, varios factores y acceso privilegiado, para que las personas adecuadas lleguen a los sistemas adecuados y nadie más.
¿Cómo es el proceso?
Primero mirar. Luego planificar. Luego cambiar una cosa cada vez, y sostenerla. Cinco verbos, siempre en este orden.
Mirar
Pruebo lo que da a internet, la red interna y las aplicaciones, y ordeno cada hallazgo por lo que costaría al negocio.
Comparar
Contrasto el estado actual con marcos como OWASP DSOMM, NIST e ISO 27001, para que cada brecha tenga nombre y responsable.
Planificar
El trabajo se ordena por riesgo y dependencia en fases. Cada fase tiene una salida clara y números que cumplir.
Cambiar
Un control empieza en un piloto, luego funciona solo, y solo entonces se vuelve regla para cada publicación. Los equipos siguen publicando.
Sostener
Métricas, auditorías y revisiones periódicas mantienen el hábito honesto después de los primeros logros.
¿Qué ha hecho?
Seis historias. Cuando el cliente es confidencial, el nombre se omite y los hechos se quedan.
 2025
DevSecOps desde cero en doce meses
Cuatro fases medidas. La seguridad pasó de una revisión manual antes de la salida a producción a cada commit y cada compilación.
 2026
Programa de postura de seguridad
Cinco fases y nueve pilares. Un programa que muestra a la dirección dónde actuar primero, y demuestra el progreso.
 2021 hasta hoy
Protección de datos y preparación para la PDPA
Las reglas de cada país mapeadas para cumplir la PDPA, y un enfoque centrado en los datos que abrió nuevos mercados.
 2019 a 2021
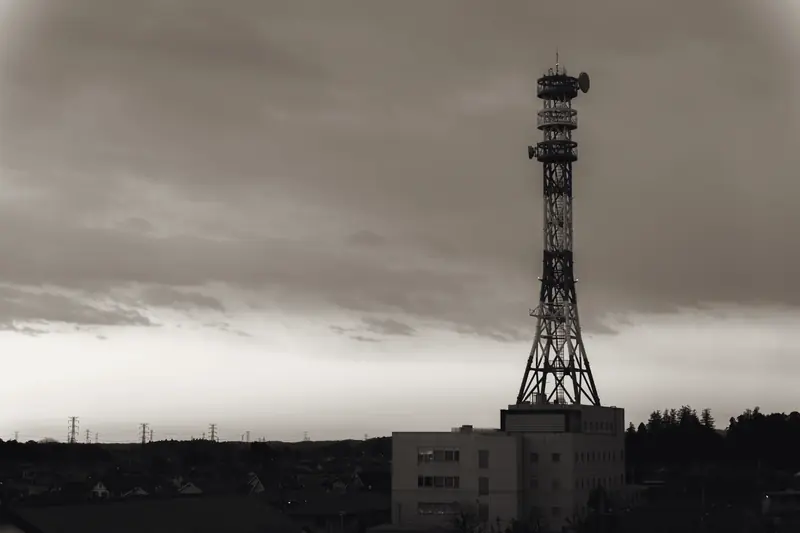
Seguridad en telecomunicaciones en Indonesia y Japón
Cumplimiento de NIST un 30 % mayor en seis meses, una hoja de ruta de SOC y herramientas propias unidas al SIEM.
 2022 a 2023
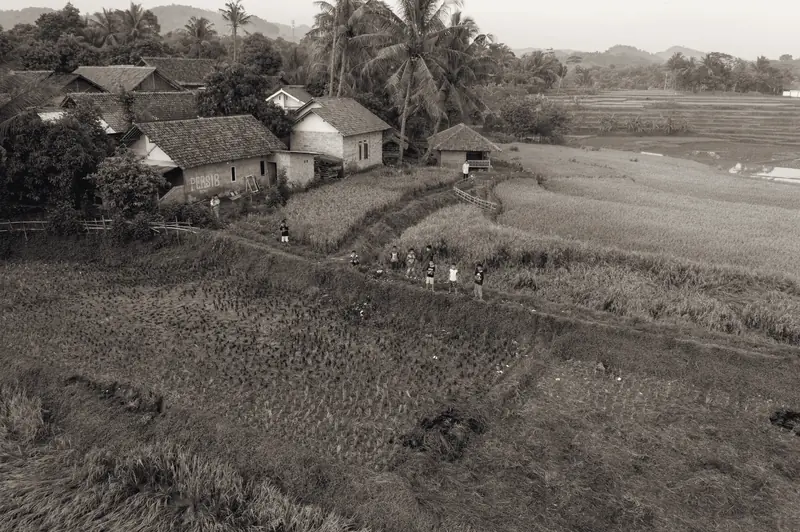
Portal gubernamental y SDLC seguro
Un portal nacional que funciona con conexiones lentas en lugares remotos, y después seguridad integrada en cómo el ministerio escribe software.
 2011 hasta hoy
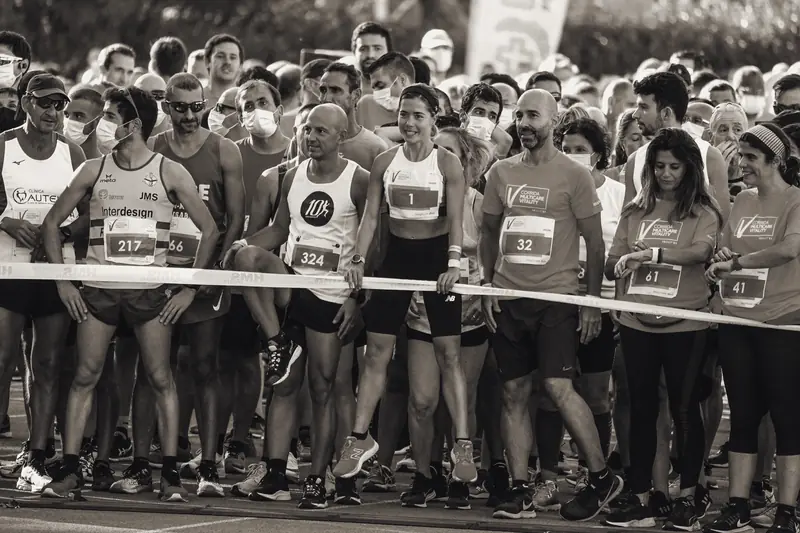
Plataforma de inscripción en eventos deportivos
Inscripción, pagos, dorsales y cronometraje, hechos para picos de más de un millón de peticiones por segundo.
¿Dónde ha hablado?
Cuatro charlas desde 2023, todas sobre la misma idea: seguridad integrada, no añadida al final.
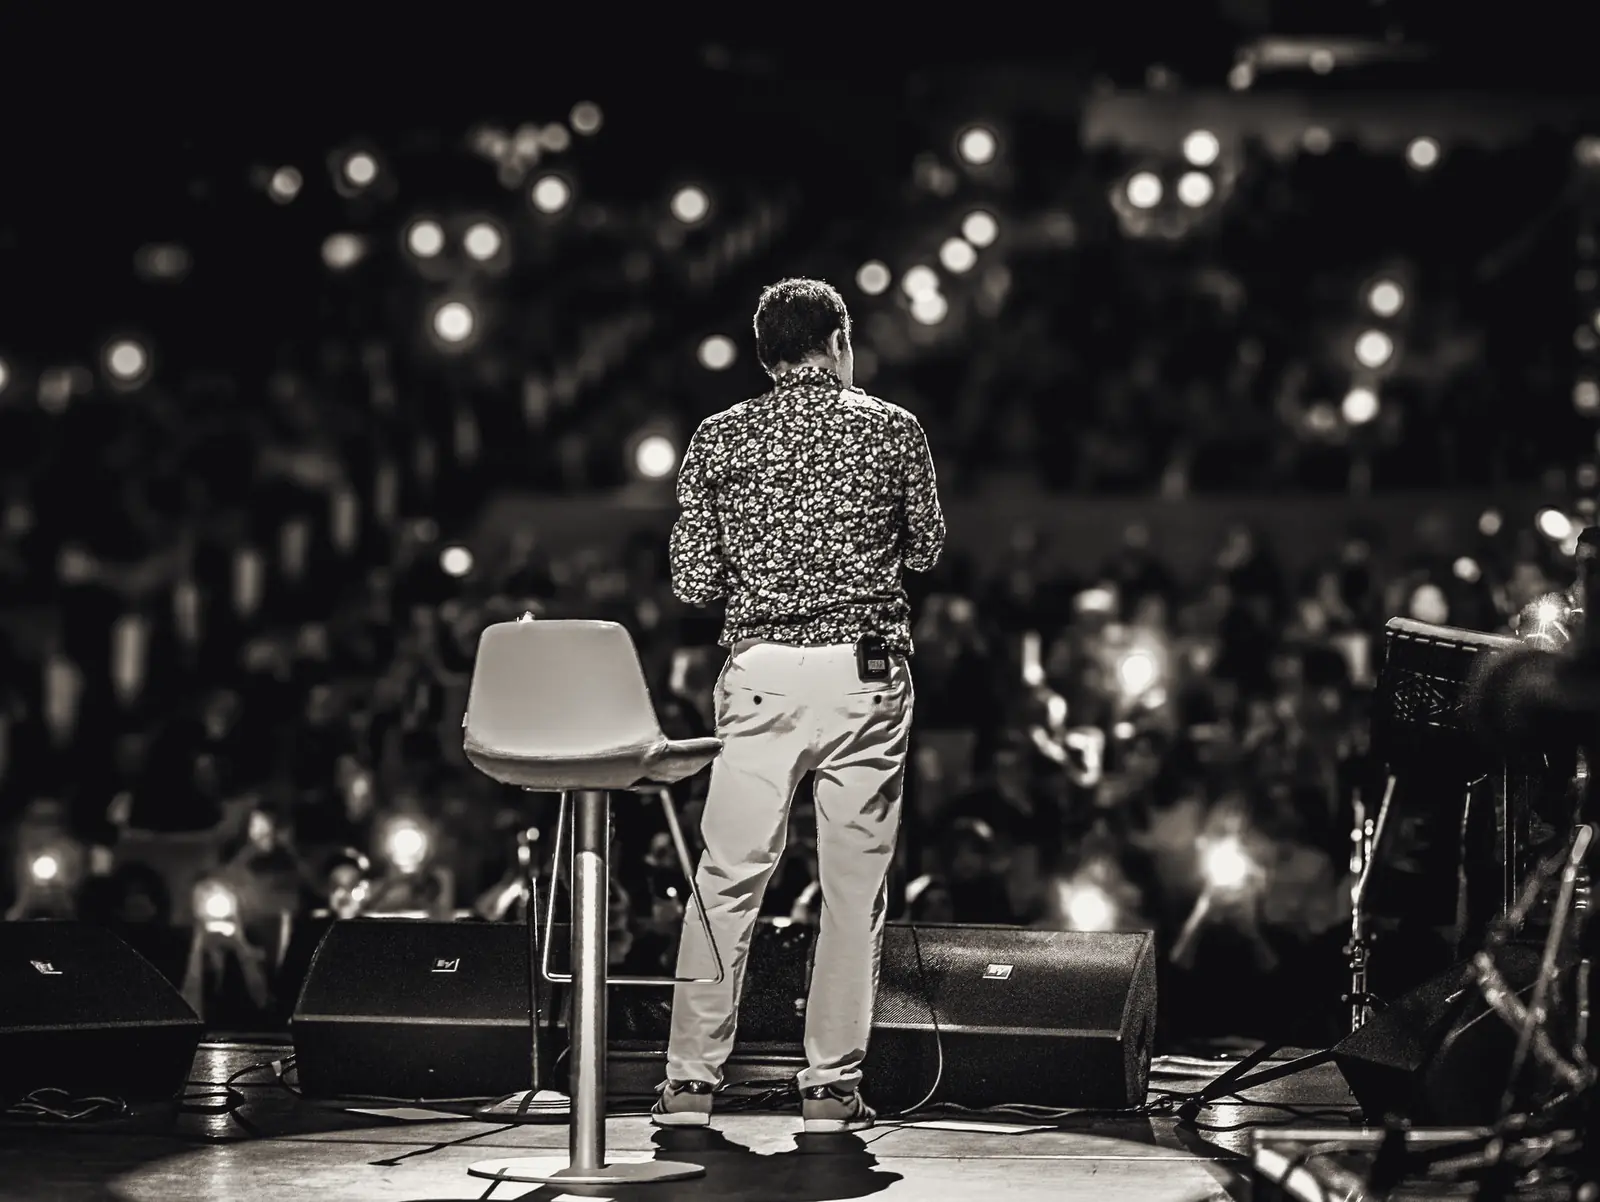
- Hackpoint Community Webinar, en línea
Securing the Software Development Lifecycle by design
La seguridad como parte de cómo se hace el software, no como un paso posterior, para reducir el riesgo y mantener la velocidad.
- DevOpsDays Yakarta
Securing DevOps: data privacy and protection in continuous deployment
No confiar en nada por defecto. Los datos se verifican y cifran en tránsito, en uso y en reposo, cada vez.
- Forum Digital BUMN (Fordigi), Yakarta
Embark on a secure and resilient application SDLC
Seguridad de aplicaciones de extremo a extremo frente a ataques a la capa de aplicación y a la cadena de suministro.
- Indonesia Data Security Symposium, Yakarta
Pioneering data-centric protection
Qué pide la ley de protección de datos de Indonesia a una organización, y cómo las herramientas y marcos modernos ayudan a cumplirla.