¿Cuál era la pregunta?
¿Qué significa la ley para nosotros, exactamente? Todos los países del Sudeste Asiático tienen ya una ley de protección de datos, cada una con sus deberes y sus plazos. Las organizaciones que preguntaban no eran descuidadas. Simplemente guardaban datos sensibles en más lugares de los que nadie había anotado: bases de datos de producción, entornos de prueba, carpetas compartidas, pipelines. No se puede proteger lo que no se puede encontrar, y no se puede cumplir una ley que no se ha traducido a los propios sistemas. El cumplimiento empieza con un mapa honesto. La misma protección acompaña a los datos en los tres estados.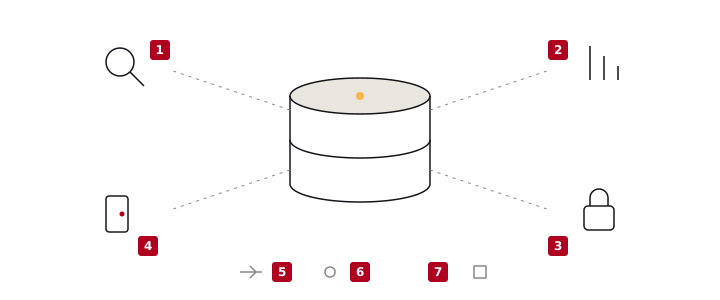
¿Qué hice?
Mapeé las reglas de cada país de la región frente a lo que una empresa tiene que hacer de verdad, sistema por sistema. Ese mapa hizo dos cosas a la vez. Dio a los clientes un camino hacia el cumplimiento que podían seguir, y abrió la puerta a nuevos mercados en el Sudeste Asiático, porque el mismo enfoque funcionaba a través de las fronteras.
El enfoque pone los datos en el centro y hace cuatro preguntas en orden. ¿Dónde están los datos sensibles? Encontrarlos, estén donde estén. ¿Cómo de sensibles son? Clasificarlos. ¿Quién podría leerlos si entrara? Cifrarlos, en producción y en las copias de prueba, donde suelen olvidarse, con gestión de datos de prueba. ¿Quién puede llegar a ellos siquiera? Controlarlo, y seguir controlándolo. La misma protección acompaña a los datos durante toda su vida: en tránsito, en uso y en reposo.
También lo dije en público, en el Indonesia Data Security Symposium de 2023 y en DevOpsDays Yakarta de 2024, sobre la protección de datos de confianza cero en el despliegue continuo. Y lo uní a la entrega: un marco DevSecOps operativo en las unidades de negocio de los clientes, para que la protección de datos y la seguridad de aplicaciones ocurran en el mismo proceso y no en dos reuniones.
¿Qué resultó?
El equipo se convirtió en líder del mercado en cobertura de seguridad de datos en Indonesia. La retención de clientes en Indonesia alcanzó la tasa más alta de la región. El trabajo formó parte del reconocimiento President’s Club del equipo indonesio de ventas de ciberseguridad, año tras año. En 2023 fui nombrado Best South East Asia Pre-Sales Consultant. La parte de la que más orgulloso estoy es más silenciosa: empresas que ahora saben dónde están sus datos.