¿Cuál era la pregunta?
¿Por dónde empezamos? Una farmacéutica tiene una infraestructura compleja, datos que quieren tanto los competidores como los delincuentes, y una cadena de suministro que da la vuelta al mundo. Sin detección central, un ataque puede pasar inadvertido durante días. Nueve áreas de riesgo piden atención al mismo tiempo, y un consejo no puede financiar nueve cosas a la vez. La respuesta honesta a “por dónde primero” necesita un mapa, no una lista de productos. Las casillas más oscuras están más preparadas. La hoja de ruta empieza donde la puntuación es más baja y el riesgo más alto, casi siempre identidad y acceso.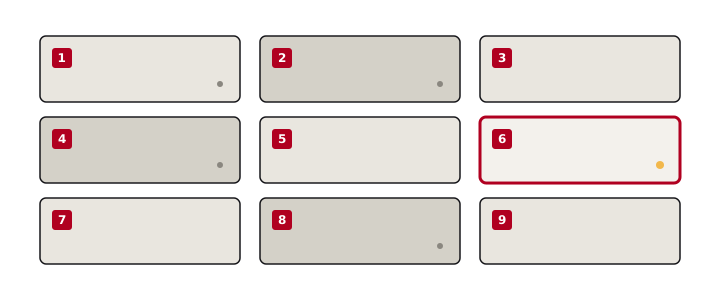
¿Cómo funciona el programa?
Avanza en cinco fases que forman un ciclo continuo. Primero miro la postura en tres capas: lo que da a internet, con su superficie de ataque, sus servicios abiertos y sus fallos conocidos; la red interna, con su inventario de activos, sus configuraciones erróneas y hasta dónde podría moverse un intruso; y las aplicaciones, con análisis estático y dinámico, análisis de dependencias, una revisión de accesos y permisos, y la cobertura del OWASP Top 10. Luego comparo lo encontrado con ISO 27001, RGPD y PCI DSS, lo que da una lista de brechas con un nombre y una fecha en cada una.
De esa lista trazo la hoja de ruta, ordenando el trabajo en fases según lo crítico de cada pieza y sus dependencias. Después se hacen los cambios, fase a fase, comprobando el progreso en cada puerta. Y el programa sigue mejorando tras los primeros resultados, con auditorías, porque una postura no es un estado sino una dirección.
Cada uno de los nueve pilares recibe una puntuación de preparación: gestión de riesgos, protección de datos y privacidad, gobierno y cumplimiento, detección y respuesta a amenazas, seguridad de red, identidad y acceso, seguridad de aplicaciones, seguridad en la nube, seguridad de dispositivos. La hoja de ruta empieza donde la puntuación es más baja y el riesgo más alto. En la práctica eso suele significar primero autenticación de varios factores, acceso por roles y acceso privilegiado; luego un registro de riesgos, detección central y un SOC permanente con plan de incidentes; después clasificación de datos, cifrado y red de confianza cero.
¿Qué le da a la dirección?
Un plan con una razón en cada línea. Cada línea de trabajo está ligada a un objetivo de negocio. El despliegue es por fases para que la operación nunca se detenga. Cada puerta tiene entregables con nombre y números que cumplir, de modo que un comité de dirección ve el progreso sin leer un solo registro. Y cuando algo concreto arde, el mismo equipo ayuda con eso también: eliminar scripts de apuestas y redirecciones inyectados en activos web con una limpieza completa de la base de datos, retirar marcas de reputación falsas sobre archivos y dominios, endurecer servidores Linux según los puntos de referencia CIS.