Apa yang salah?
Tidak ada yang dramatis, dan justru itu intinya. Keamanan ditinjau secara manual di ujung setiap rilis. Temuan datang setelah kode selesai, sehingga rilis menunggu, dan rework yang sama kembali sprint demi sprint. Keterlambatan hanyalah bagian yang terlihat. Di bawahnya, temuan audit menumpuk, kode lama membawa utang yang tidak sempat dibayar siapa pun, komponen pihak ketiga masuk ke produksi tanpa diperiksa, dan tim keamanan yang kecil selalu tertinggal. Semua orang mengerjakan tugasnya. Tugasnya saja yang ada di tempat yang salah. Tanda merah adalah gerbang keluar. Titik di bawah jalan adalah tempat setiap fase diukur.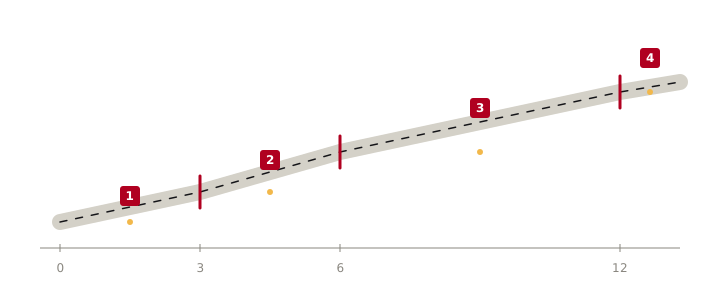
Apa yang saya lakukan?
Saya mulai dari orang, bukan alat. Seorang eksekutif setuju menjadi sponsor perubahan, forum DevSecOps mulai bertemu, dan setiap tim pengembang menunjuk seorang security champion, orang yang membawa pertanyaan ke dua arah. Baru setelah itu saya menggambar roadmap: pedoman, standar, dan alat yang akan dipasang ke pipeline, diukur dengan OWASP DevSecOps Maturity Model. Targetnya sederhana. Level 2 di semua dimensi dalam dua belas bulan, dan level 3 di dua tempat yang paling penting, build dan deployment, test dan verifikasi.
Tahun itu dipotong menjadi empat fase, masing-masing dengan gerbang yang harus dilewati untuk keluar. Tiga bulan pertama adalah fondasi: asesmen, kebijakan, serta pemindaian kode dan dependensi di satu atau dua aplikasi pilot, tidak lebih. Bulan tiga sampai enam adalah otomasi: gerbang kebijakan, pemindaian rahasia, pengujian dinamis. Bulan enam sampai dua belas adalah perluasan: templat pipeline agar tim baru mulai dengan aman, pemindaian infrastruktur dan kontainer. Setelah bulan dua belas datang optimasi, yang tidak pernah selesai: pemantauan runtime dan tinjauan angka setiap kuartal.
Setiap langkah siklus mendapat kontrolnya. Threat modelling saat merencanakan. Pemindaian rahasia saat menulis kode. Pemindaian kode, dependensi, dan daftar komponen saat build. Pengujian dinamis saat uji. Artefak bertanda tangan dan gerbang kebijakan saat rilis. Pemindaian infrastruktur dan kontainer, dengan brankas rahasia, saat deploy. Pemantauan saat beroperasi. Dan karena alat tanpa pemilik akan lapuk, saya menulis ulang aturan kepemilikan sebagai RACI untuk kebijakan, operasi pipeline, perbaikan, dan triase, dipetakan ke NIST SSDF, OWASP SAMM, dan ISO/IEC 27001:2022, sehingga bukti yang diminta auditor terkumpul dengan sendirinya.
Apa yang berubah?
Keamanan berhenti menjadi peristiwa dan menjadi kebiasaan. Empat angka menunjukkan apakah kebiasaan itu bertahan, masing-masing dengan garis dasar yang diambil di fase pertama: seberapa cepat celah kritis diperbaiki, porsi temuan yang tertangkap sebelum produksi, berapa aplikasi yang lewat pipeline aman, dan berapa lama sebuah rilis. Setiap kontrol diuji coba dulu, lalu diotomasi, dan baru menjadi gerbang rilis setelah tim mempercayainya. Urutan itu menjaga dua risiko yang menenggelamkan program semacam ini, penolakan pengembang dan kelelahan peringatan, agar tidak pernah berakar.