Apa pertanyaannya?
Dari mana kita mulai? Perusahaan farmasi punya infrastruktur yang rumit, data yang diinginkan pesaing maupun penjahat, dan rantai pasok yang mengelilingi dunia. Tanpa deteksi terpusat, sebuah serangan bisa luput berhari-hari. Sembilan area risiko meminta perhatian pada saat yang sama, dan dewan direksi tidak bisa mendanai sembilan hal sekaligus. Jawaban jujur untuk “mana dulu” membutuhkan peta, bukan daftar produk. Ubin yang lebih gelap lebih siap. Roadmap dimulai dari skor terendah dan risiko tertinggi, paling sering identitas dan akses.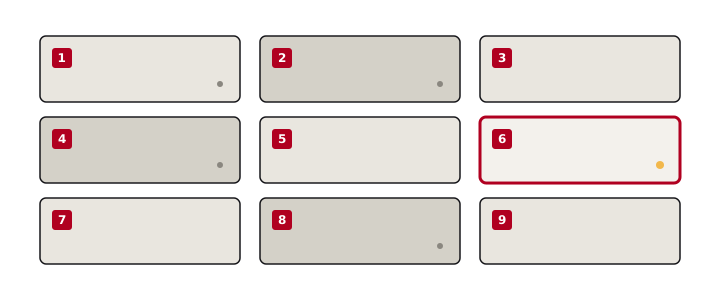
Bagaimana programnya bekerja?
Ia berjalan dalam lima fase yang membentuk satu lingkaran berkelanjutan. Pertama saya melihat postur dalam tiga lapis: yang menghadap internet, dengan permukaan serangan, layanan terbuka, dan celah yang dikenal; jaringan di dalam, dengan inventaris aset, salah konfigurasi, dan seberapa jauh penyusup bisa bergerak; serta aplikasi, dengan analisis statis dan dinamis, pemindaian dependensi, tinjauan login dan izin, dan cakupan OWASP Top 10. Lalu saya membandingkan temuan itu dengan ISO 27001, GDPR, dan PCI DSS, yang menghasilkan daftar celah dengan nama dan tanggal pada masing-masing.
Dari daftar itu saya menggambar roadmap, mengurutkan pekerjaan ke dalam fase menurut seberapa kritis tiap bagian dan apa yang bergantung pada apa. Lalu perubahan dilakukan, fase demi fase, dengan kemajuan diperiksa di setiap gerbang. Dan program terus membaik setelah hasil pertama, dengan audit, karena postur bukanlah keadaan melainkan arah.
Setiap dari sembilan pilar mendapat skor kesiapan: manajemen risiko, perlindungan data dan privasi, tata kelola dan kepatuhan, deteksi dan respons ancaman, keamanan jaringan, identitas dan akses, keamanan aplikasi, keamanan cloud, keamanan endpoint. Roadmap mulai dari skor terendah dan risiko tertinggi. Dalam praktiknya itu biasanya berarti login multi-faktor, akses berbasis peran, dan akses istimewa lebih dulu, lalu register risiko, deteksi terpusat, dan SOC sepanjang waktu dengan rencana insiden, lalu klasifikasi data, enkripsi, dan jaringan zero-trust.
Apa yang diterima pimpinan?
Sebuah rencana dengan alasan di setiap barisnya. Setiap alur kerja terikat pada tujuan bisnis. Peluncuran bertahap agar operasi tidak pernah berhenti. Setiap gerbang punya hasil yang dinamai dan angka yang harus dicapai, sehingga komite pengarah bisa melihat kemajuan tanpa membaca satu log pun. Dan ketika ada hal tertentu yang terbakar, tim yang sama membantu untuk itu juga: membersihkan skrip judi dan pengalihan yang disuntikkan ke aset web berikut pembersihan basis data menyeluruh, menghapus penanda reputasi palsu pada berkas dan domain, mengeraskan server Linux sesuai tolok ukur CIS.