問いは何だったのか
この法律は、正確には私たちに何を意味するのか。東南アジアのすべての国にいまデータ保護法があり、それぞれに義務と期限があります。尋ねてきた組織は不注意だったわけではありません。ただ、誰も書き留めていなかった数の場所に機微なデータを持っていただけです。本番データベース、テスト環境、共有フォルダ、パイプライン。見つけられないものは守れず、自分のシステムに翻訳していない法律は守れません。コンプライアンスは正直な地図から始まります。 同じ保護が、3つの状態すべてでデータについて回ります。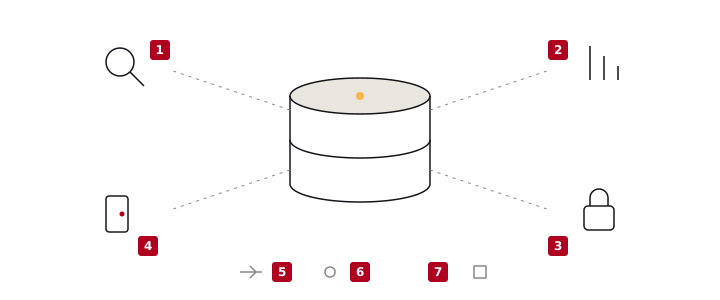
何をしたのか
地域の各国の規則を、企業が実際にしなければならないことと、システムごとに突き合わせて整理しました。その地図は二つのことを同時にしました。顧客に従える準拠への道筋を与え、同じ方法が国境を越えて通用したので、東南アジアの新しい市場への道を開きました。
方法そのものはデータを中心に据え、順に四つの問いを立てます。機微なデータはどこにあるか。どこにあっても見つける。どれほど機微か。分類する。侵入されたら誰が読めるか。本番でも、忘れられがちなテスト用の複製でも、テストデータ管理で暗号化する。そもそも誰が触れてよいか。制御し、制御し続ける。同じ保護がデータの一生について回ります。転送中、使用中、保存中。
これを公の場でも話しました。2023年の Indonesia Data Security Symposium と 2024年の DevOpsDays Jakarta で、継続的デプロイにおけるゼロトラストのデータ保護について。そして届け方につなぎました。顧客の事業部門をまたぐ運用可能な DevSecOps の枠組みで、データ保護とアプリケーションセキュリティが二つの会議ではなく同じプロセスの中で進むように。
結果はどうなったのか
チームはインドネシアのデータセキュリティ分野で市場リーダーになりました。インドネシアの顧客継続率は地域最高に達しました。この仕事は、インドネシアのサイバーセキュリティ営業チームが毎年受ける President’s Club の一部になりました。2023年、私は Best South East Asia Pre-Sales Consultant に選ばれました。いちばん誇りに思う部分はもっと静かです。自分のデータがどこにあるかを、いまは知っている会社があること。