問いは何だったのか
どこから手を付けるか。製薬会社には複雑なインフラがあり、競合も犯罪者も欲しがるデータがあり、世界を一周するサプライチェーンがあります。中央の検知がなければ、攻撃は何日も気づかれません。9つのリスク領域が同時に注意を求め、取締役会は9つを同時に予算化できません。「どこから」への正直な答えには、製品の一覧ではなく地図が要ります。 濃いタイルほど準備ができています。ロードマップはスコアが最も低くリスクが最も高いところ、多くはアイデンティティとアクセスから始まります。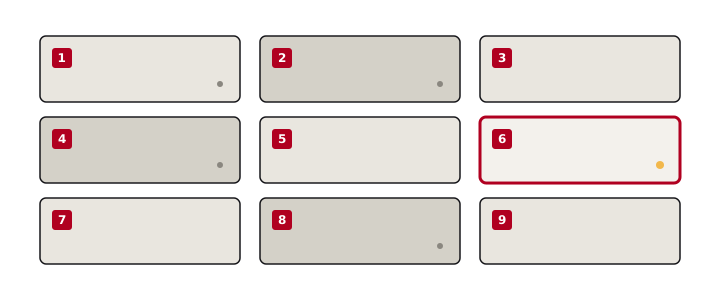
プログラムはどう動くのか
一つの連続した輪をなす5つの段階で進みます。まず態勢を3つの層で見ます。インターネットに面したもの、その攻撃面、開いているサービス、既知の欠陥。内部ネットワーク、その資産台帳、設定ミス、侵入者がどこまで動けるか。アプリケーション、静的・動的解析、依存関係の検査、ログインと権限の確認、OWASP Top 10 の網羅。次に見つけたものを ISO 27001、GDPR、PCI DSS と比べ、一つひとつに名前と期日のついたギャップ一覧を作ります。
その一覧からロードマップを描き、各部分の重要度と依存関係で仕事を段階に並べます。それから段階ごとに変更を行い、各関門で進捗を確かめます。最初の成果のあとも、監査とともに改善を続けます。態勢は状態ではなく、方向だからです。
9つの柱それぞれに準備度のスコアをつけます。リスク管理、データ保護とプライバシー、ガバナンスとコンプライアンス、脅威の検知と対応、ネットワークセキュリティ、アイデンティティとアクセス、アプリケーションセキュリティ、クラウドセキュリティ、エンドポイントセキュリティ。ロードマップはスコアが最も低くリスクが最も高いところから始まります。実際には、まず多要素認証、役割に基づくアクセス、特権アクセス。次にリスク台帳、中央の検知、インシデント計画を持つ24時間の SOC。それからデータ分類、暗号化、ゼロトラストのネットワーク。
経営層は何を得るのか
すべての行に理由のある計画です。すべてのワークストリームは事業の目標に結びつきます。展開は段階的で、運用は止まりません。各関門には名前のある成果物と達成すべき数字があり、ステアリングコミッティはログを一行も読まずに進捗を見られます。そして何か特定のものが燃えているときは、同じチームがそれも手伝います。ウェブ資産に仕込まれた賭博スクリプトとリダイレクトをデータベースの完全な清掃とともに除去すること、ファイルやドメインの誤った評判フラグを解消すること、CIS ベンチマークに沿って Linux サーバーを堅牢化すること。