질문은 무엇이었나?
어디서부터 움직이는가? 제약사에는 복잡한 인프라가 있고, 경쟁자와 범죄자가 모두 원하는 데이터가 있고, 세계를 도는 공급망이 있습니다. 중앙 탐지가 없으면 공격은 며칠씩 눈에 띄지 않을 수 있습니다. 아홉 개의 위험 영역이 동시에 관심을 요구하고, 이사회는 아홉 가지에 한꺼번에 예산을 댈 수 없습니다. “어디부터“에 대한 정직한 답에는 제품 목록이 아니라 지도가 필요합니다. 어두운 타일일수록 준비가 되어 있습니다. 로드맵은 점수가 가장 낮고 위험이 가장 높은 곳, 대개 아이덴티티와 접근에서 시작합니다.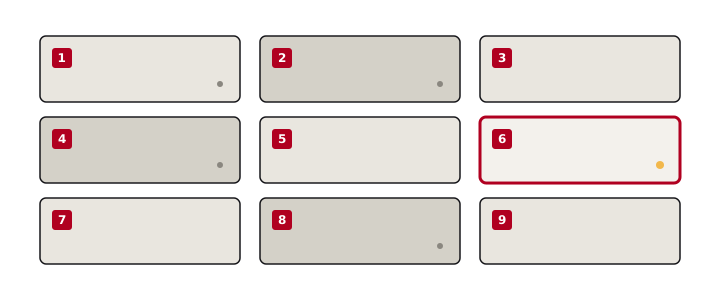
프로그램은 어떻게 돌아가나?
하나의 연속된 고리를 이루는 다섯 단계로 진행됩니다. 먼저 태세를 세 겹으로 봅니다. 인터넷을 향한 것, 그 공격 표면과 열린 서비스와 알려진 결함. 내부 네트워크, 그 자산 목록과 잘못된 설정과 침입자가 얼마나 멀리 움직일 수 있는지. 애플리케이션, 정적·동적 분석, 의존성 검사, 로그인과 권한 검토, OWASP Top 10 적용 범위. 그다음 찾아낸 것을 ISO 27001, GDPR, PCI DSS와 비교하면, 하나하나에 이름과 날짜가 붙은 간극 목록이 나옵니다.
그 목록에서 로드맵을 그리고, 각 부분의 중요도와 의존 관계에 따라 일을 단계로 배열합니다. 그런 다음 단계마다 변화를 만들고, 각 관문에서 진전을 확인합니다. 첫 결과 뒤에도 감사와 함께 프로그램은 계속 나아집니다. 태세는 상태가 아니라 방향이기 때문입니다.
아홉 기둥마다 준비도 점수를 매깁니다. 위험 관리, 데이터 보호와 프라이버시, 거버넌스와 규정 준수, 위협 탐지와 대응, 네트워크 보안, 아이덴티티와 접근, 애플리케이션 보안, 클라우드 보안, 엔드포인트 보안. 로드맵은 점수가 가장 낮고 위험이 가장 높은 곳에서 시작합니다. 실제로는 보통 다중 인증, 역할 기반 접근, 특권 접근이 먼저이고, 다음은 위험 대장, 중앙 탐지, 사고 계획을 갖춘 24시간 SOC, 그다음은 데이터 분류, 암호화, 제로 트러스트 네트워크입니다.
경영진은 무엇을 얻나?
모든 줄에 이유가 있는 계획입니다. 모든 작업 흐름은 사업 목표에 묶여 있습니다. 전개는 단계적이어서 운영은 결코 멈추지 않습니다. 각 관문에는 이름 붙은 산출물과 달성할 숫자가 있어서, 운영위원회는 로그 한 줄 읽지 않고도 진전을 볼 수 있습니다. 그리고 구체적인 무언가에 불이 붙었을 때는 같은 팀이 그것도 돕습니다. 웹 자산에 심긴 도박 스크립트와 리다이렉트를 데이터베이스 전체 정리와 함께 제거하고, 파일과 도메인의 잘못된 평판 표시를 해제하고, CIS 벤치마크에 따라 Linux 서버를 강화하는 일.