问题是什么?
这部法律对我们究竟意味着什么?东南亚每个国家如今都有数据保护法,各有各的义务和期限。来问的组织并不粗心。它们只是把敏感数据放在了比任何人记录下来的更多的地方:生产数据库、测试环境、共享文件夹、流水线。找不到的东西你无法保护,没有翻译进自己系统的法律你无法遵守。合规从一张诚实的地图开始。 同样的保护在三种状态中一路跟随数据。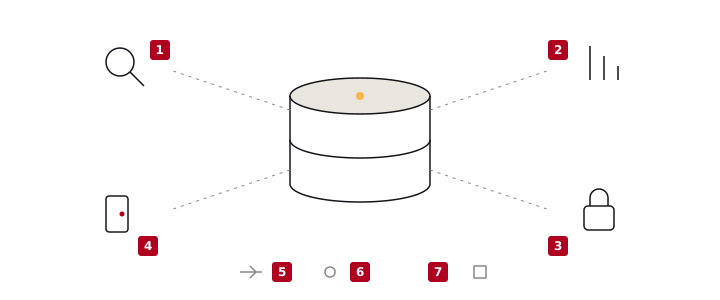
我做了什么?
我把区域内每个国家的规则,逐个系统地对照到企业实际必须做的事上。这张地图同时做了两件事。它给了客户一条能跟着走的合规之路,也打开了通往东南亚新市场的路,因为同一套方法跨越国界同样有效。
方法本身把数据放在中心,按顺序问四个问题。敏感数据在哪里?找到它,无论它在哪里。有多敏感?分类。要是有人进来了,谁能读到?加密,在生产环境里,也在通常被遗忘的测试副本里,用测试数据管理。到底谁可以触及?控制住,并持续控制。同样的保护跟随数据的整个生命:传输中、使用中、存储中。
这些我也公开讲过,在 2023 年的 Indonesia Data Security Symposium 和 2024 年的 DevOpsDays Jakarta,谈持续部署中的零信任数据保护。我还把它接到交付上:一套跨客户业务部门运行的 DevSecOps 框架,让数据保护和应用安全发生在同一个流程里,而不是两场会议里。
结果如何?
团队成为印度尼西亚数据安全覆盖的市场领先者。印度尼西亚的客户留存率达到区域最高。这项工作年复一年成为印度尼西亚网络安全销售团队 President’s Club 荣誉的一部分。2023 年,我被评为 Best South East Asia Pre-Sales Consultant。我最自豪的部分更安静:有些公司如今知道自己的数据在哪里了。