问题是什么?
先从哪里动手?一家制药公司有复杂的基础设施,有竞争对手和罪犯都想要的数据,有一条绕着地球转的供应链。没有集中检测,一次攻击可能几天无人察觉。九个风险领域同时要求关注,而董事会无法同时为九件事拨款。对“先做哪个“的诚实回答需要一张地图,而不是一份产品清单。 颜色越深越就绪。路线图从分数最低、风险最高的地方开始,多半是身份与访问。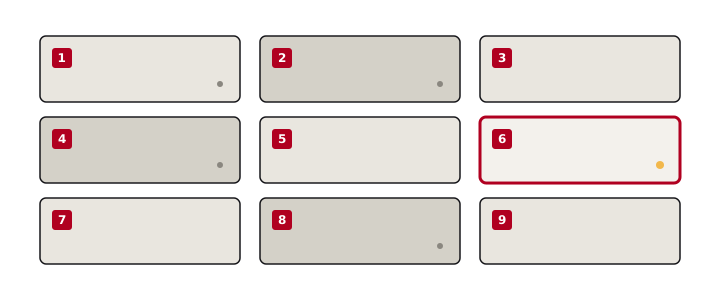
项目如何运作?
它分五个阶段,连成一个持续的循环。我先分三层看态势:面向互联网的部分,它的攻击面、开放服务和已知漏洞;内部网络,它的资产清单、错误配置以及入侵者能走多远;应用,静态与动态分析、依赖扫描、登录与权限审查、OWASP Top 10 覆盖。然后把发现对照 ISO 27001、GDPR 和 PCI DSS,得出一份每条都有名字和日期的差距清单。
从这份清单出发画路线图,按每一块的关键程度和相互依赖把工作排成阶段。然后一个阶段一个阶段地做改变,在每道关卡检查进展。在第一批成果之后项目继续改进,配合审计,因为态势不是一种状态,而是一个方向。
九根支柱各有一个就绪分数:风险管理、数据保护与隐私、治理与合规、威胁检测与响应、网络安全、身份与访问、应用安全、云安全、终端安全。路线图从分数最低、风险最高的地方开始。实际中这通常意味着先是多因素登录、基于角色的访问和特权访问,然后是风险登记、集中检测和带事件计划的全天候 SOC,再然后是数据分类、加密和零信任网络。
领导层得到什么?
一份每一行都有理由的计划。每条工作线都系着一个业务目标。推进分阶段,运营从不停下。每道关卡都有具名的交付物和要达到的数字,指导委员会不用读一行日志就能看见进展。而当某件具体的事着了火,同一个团队也来帮忙:清除注入网站资产的赌博脚本和跳转并彻底清理数据库,解除文件和域名上的错误信誉标记,按 CIS 基准加固 Linux 服务器。